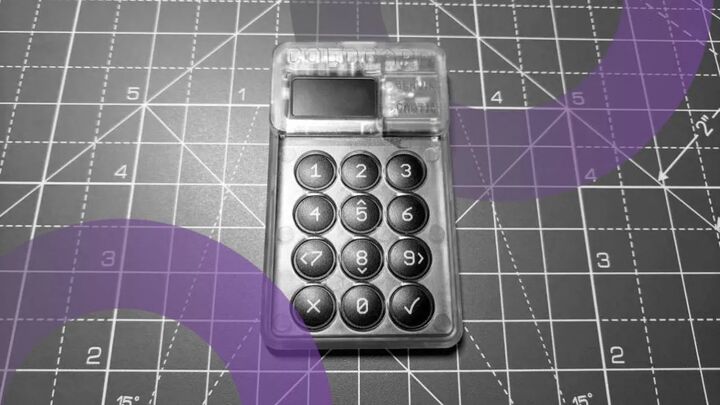
به گزارش سایه آنلاین، این حساب با انتشار پستی جعلی و ادعای وجود آسیبپذیری بحرانی در فریمور، کاربران را به یک وبسایت کلاهبرداری هدایت کرد. این پیام پس از مدتی حذف شد و مدیران شرکت تأکید کردند که اطلاعات ورود و احراز هویت دومرحلهای حساب همچنان ایمن است.
پیام جعلی با سوءاستفاده از نام این شرکت، از کاربران درخواست میکرد تا کیف پولهای خود را فوراً به آدرس دیگری منتقل کنند. کلدکارد در حساب رسمی خود در ایکس نوشت:
ما در حال بررسی نحوه انتشار پستی حاوی پیوند فیشینگ از این حساب هستیم. این پست از آن زمان حذف شده است.
کولدکارد اعلام کرد هیچ سابقه ورود غیرمجازی در سیستم ثبت نشده و رسماً از تیم پشتیبانی ایکس درخواست بررسی فوری کرده است.